Domain treiberdatenbank.de kaufen?
Wir ziehen mit dem Projekt
treiberdatenbank.de um.
Sind Sie am Kauf der Domain
treiberdatenbank.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain treiberdatenbank.de kaufen?
Wie kann ich an MD5-Hashes gelangen?
Es ist nicht möglich, direkt an MD5-Hashes zu gelangen, da MD5 ein Einweg-Hash-Algorithmus ist, der nicht umkehrbar ist. MD5-Hashes werden normalerweise verwendet, um Passwörter oder andere vertrauliche Informationen zu schützen, indem sie in eine nicht lesbare Zeichenfolge umgewandelt werden. Wenn du jedoch Zugriff auf die ursprünglichen Daten hast, kannst du den MD5-Hash selbst generieren. **
Wer kennt eine Liste für Virus-Hashes?
Es gibt verschiedene Websites und Organisationen, die Listen von Virus-Hashes zur Verfügung stellen, wie zum Beispiel VirusTotal, MalwareBazaar oder VirusShare. Diese Listen enthalten die Hash-Werte von bekannten Viren und können verwendet werden, um Dateien auf eine mögliche Infektion zu überprüfen. Es ist jedoch wichtig zu beachten, dass diese Listen nicht immer vollständig sind und neue Viren möglicherweise nicht enthalten sind. **

Ähnliche Suchbegriffe für Hashes
Top-Angebote
Produkte zum Begriff Hashes:
-
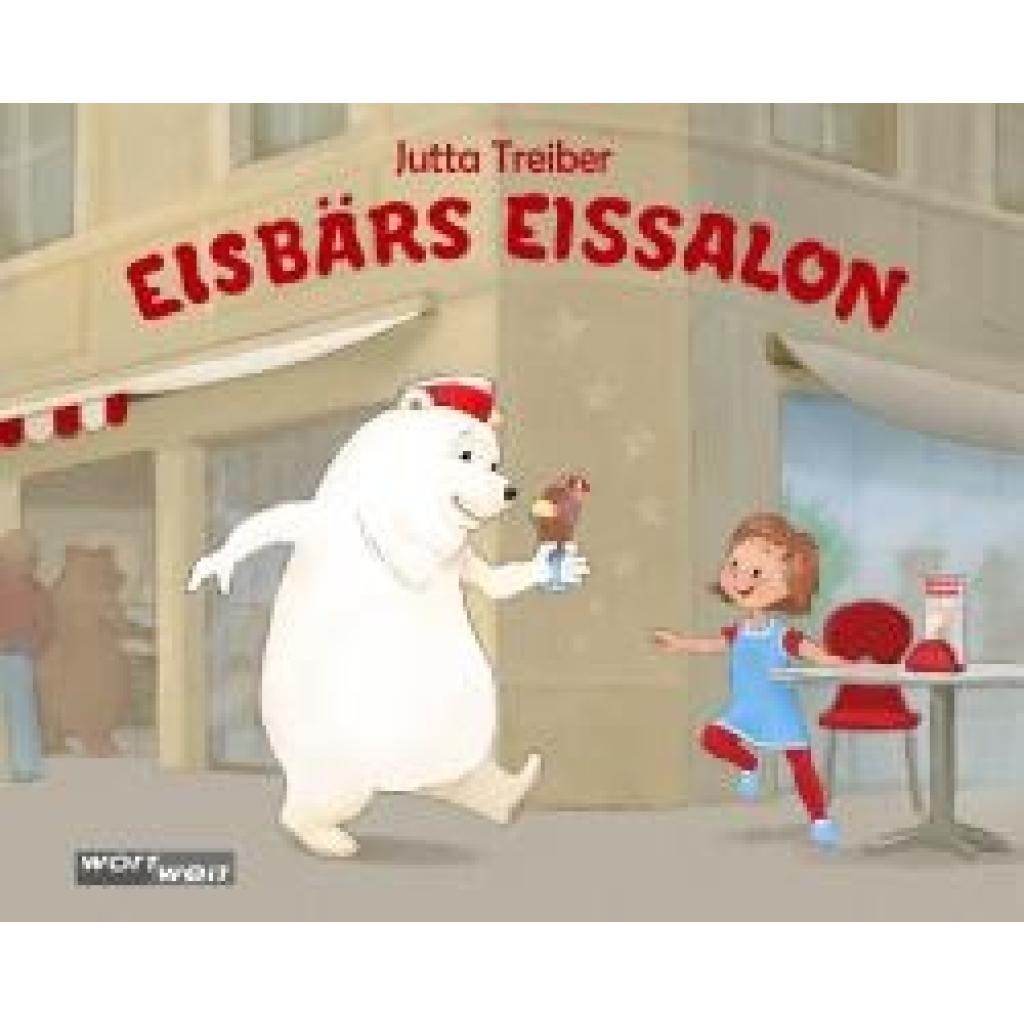
Treiber, Jutta: EISBÄRS EISSALONEISBÄRS EISSALON , EISBÄRS EISSALON - Begleite den Heidelbär und den Erdbär in Eisbärs Eissalon und zerkugel dich vor Lachen! Bei Bärenhitze isst der Heidelbär am liebsten Erdbeereis - und du? Eine schmackhafte Welt voller bunter Bären und köstlichem Eis. Eine warmherzige Geschichte über das lustige Miteinander aller bärigen Freunde, die in Eisbärs Eissalon aufeinandertreffen - über Vielfalt und das süße Glück des Genießens. So bunt und vielfältig wie die Eissorten im Salon selbst. Ein urkomisches Kinderbuch für kleine Genießer*innen und große Träumer*innen. "Eisbärs Eissalon" steckt voller Wortspiele und Reime, die zum Nachsprechen anregen und Groß und Klein ein Lächeln entlocken. Für Schleckermäulchen ab 4 Jahren. , Innenausstattung > Autoteile & Zubehör , Erscheinungsjahr: 20240902, Produktform: Leinen, Autoren: Treiber, Jutta, Illustrator: Nemec, Alex, Keyword: beste kinderbücher ab 4; bilderbuch ab 4; bilderbuch ab 5; bilderbuch bär; bilderbuch eisbär; bilderbuch eisdiele; bilderbuch eissalon; bilderbuch kindergarten; bilderbuch kita; bilderbuch träume; bilderbuch über träume; bilderbücher ab 4; bär bilderbuch; bären geschichte; bärengeschichte; bücher ab 4 jahre; eis essen; eisbär buch kinder; fantasiegeschichte; fantasievolle kindergeschichte; humorvolle kinderbücher; illustriertes kinderbuch; kinderbuch; kinderbuch 4 jahre; kinderbuch ab 4; kinderbuch ab 4 jahre; kinderbuch ab 5; kinderbuch ab 5 jahre; kinderbuch bär; kinderbuch eis; kinderbuch eisbär; kinderbuch eiscreme; kinderbuch eisdiele; kinderbuch kita; kinderbuch mit bär, Fachschema: Bilderbuch~Abzählreim~Kinderreim~Nursery Rhyme~Reim / Kinderreim~Bilderbuch / Sachbilderbuch / Tiere, Natur~Tier / Bilderbuch, Sachbilderbuch~Kinderwitz~Witz / Kinderliteratur, Jugendliteratur~Witze für Kinder~Homosexualität (LGBTQ) / Kinderliteratur, Jugendliteratur, Fachkategorie: Bilderbücher mit Erzähltexten~Frühe Kindheit: Reime und Wortspiele~Frühe Kindheit: Natur & Tiere~Kinder/Jugendliche: Komische (humorvolle) Fantasy~Kinder/Jugendliche: Freundschaftsgeschichten~Kinder/Jugendliche: Natur- & Tiergeschichten~Kinder/Jugendliche: Sachbuch: Humor & Witze~Kinder/Jugendliche: Persönliche und soziale themen: LGBT~Kinder/Jugendliche: Persönliche und soziale Themen: Mitgefühl, Einfühlungsvermögen, Freundlichkeit~Kinder/Jugendliche: Persönliche und soziale Themen: Fröhlichkeit, Freude~Kinder/Jugendliche: Persönliche und soziale Themen. Freunde und Freundschaft~Kinder/Jugendliche: Persönliche und soziale Themen: Diversität, Gleichberechtigung und Inklusion, Interesse Alter: empfohlenes Alter: ab 4 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 4, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49030000, Warenverzeichnis für die Außenhandelsstatistik: 49030000, Länge: 246, Breite: 203, Höhe: 10, Gewicht: 263, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Seitenzahl: n.pag.,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie viele Hashes braucht man für ein Bitcoin?
Wie viele Hashes braucht man für ein Bitcoin? Die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, hängt von verschiedenen Faktoren ab, wie der aktuellen Schwierigkeit des Mining-Algorithmus, der Rechenleistung des Miners und der Anzahl der Miner im Netzwerk. In der Regel werden mehrere Billionen Hashes benötigt, um einen gültigen Block zu finden und die Belohnung von 12,5 Bitcoins zu erhalten. Dieser Prozess wird als Proof-of-Work bezeichnet und dient dazu, die Sicherheit und Integrität des Bitcoin-Netzwerks zu gewährleisten. Es ist wichtig zu beachten, dass die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, im Laufe der Zeit aufgrund der Anpassung der Schwierigkeit des Mining-Algorithmus variieren kann. **
-
Gibt es eine Funktion, die das Gegenteil eines Hashes berechnet?
Nein, es gibt keine Funktion, die das Gegenteil eines Hashes berechnet. Ein Hash ist eine Einwegfunktion, die eine Eingabe in eine feste Länge von Zeichen umwandelt. Es ist mathematisch unmöglich, die ursprüngliche Eingabe aus dem Hashwert zurückzuberechnen. **
-
Sollte man HMAC-SHA256-Hashes verwenden, um Passwörter in einer Datenbank zu speichern?
Ja, HMAC-SHA256-Hashes sind eine gute Wahl, um Passwörter in einer Datenbank zu speichern. HMAC-SHA256 ist ein kryptographisch sicheres Hash-Verfahren, das eine starke Hash-Funktion (SHA256) mit einer geheimen Schlüsselvergabe (HMAC) kombiniert. Dadurch wird die Sicherheit der Passwörter erhöht, da sie nicht im Klartext gespeichert werden und nur mit dem geheimen Schlüssel verifiziert werden können. **
-
Welche Faktoren beeinflussen die Kompatibilität verschiedener Geräte und Software?
Die Kompatibilität verschiedener Geräte und Software wird durch Betriebssysteme, Hardware-Spezifikationen und Treiber beeinflusst. Eine fehlende Unterstützung für bestimmte Dateiformate oder Protokolle kann ebenfalls die Kompatibilität beeinträchtigen. Updates und Patches können helfen, die Kompatibilität zwischen Geräten und Software zu verbessern. **

Was sind die wichtigsten Faktoren für die Kompatibilität von Software und Hardware?
Die wichtigsten Faktoren für die Kompatibilität von Software und Hardware sind die Betriebssystemversion, die Hardwarekomponenten und Treiber, sowie die Systemanforderungen der Software. Eine korrekte Installation und Konfiguration der Software ist ebenfalls entscheidend für die Kompatibilität. Regelmäßige Updates und Patches können auch dazu beitragen, die Kompatibilität zwischen Software und Hardware aufrechtzuerhalten. **
Welche Faktoren spielen eine Rolle bei der Kompatibilität verschiedener Geräte und Technologien? Inwiefern beeinflusst die Kompatibilität von Software und Hardware die Leistung und Funktionalität eines Systems?
Die Kompatibilität verschiedener Geräte und Technologien hängt von der Einhaltung von Standards, der Verwendung passender Treiber und der Interoperabilität der Komponenten ab. Eine mangelnde Kompatibilität zwischen Software und Hardware kann zu Leistungsproblemen, Systemabstürzen und eingeschränkter Funktionalität führen. Eine gute Abstimmung zwischen Software und Hardware ist daher entscheidend für die optimale Leistung eines Systems. **
Top-Angebote
Produkte zum Begriff Hashes:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich an MD5-Hashes gelangen?
Es ist nicht möglich, direkt an MD5-Hashes zu gelangen, da MD5 ein Einweg-Hash-Algorithmus ist, der nicht umkehrbar ist. MD5-Hashes werden normalerweise verwendet, um Passwörter oder andere vertrauliche Informationen zu schützen, indem sie in eine nicht lesbare Zeichenfolge umgewandelt werden. Wenn du jedoch Zugriff auf die ursprünglichen Daten hast, kannst du den MD5-Hash selbst generieren. **
-
Wer kennt eine Liste für Virus-Hashes?
Es gibt verschiedene Websites und Organisationen, die Listen von Virus-Hashes zur Verfügung stellen, wie zum Beispiel VirusTotal, MalwareBazaar oder VirusShare. Diese Listen enthalten die Hash-Werte von bekannten Viren und können verwendet werden, um Dateien auf eine mögliche Infektion zu überprüfen. Es ist jedoch wichtig zu beachten, dass diese Listen nicht immer vollständig sind und neue Viren möglicherweise nicht enthalten sind. **
-
Wie viele Hashes braucht man für ein Bitcoin?
Wie viele Hashes braucht man für ein Bitcoin? Die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, hängt von verschiedenen Faktoren ab, wie der aktuellen Schwierigkeit des Mining-Algorithmus, der Rechenleistung des Miners und der Anzahl der Miner im Netzwerk. In der Regel werden mehrere Billionen Hashes benötigt, um einen gültigen Block zu finden und die Belohnung von 12,5 Bitcoins zu erhalten. Dieser Prozess wird als Proof-of-Work bezeichnet und dient dazu, die Sicherheit und Integrität des Bitcoin-Netzwerks zu gewährleisten. Es ist wichtig zu beachten, dass die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, im Laufe der Zeit aufgrund der Anpassung der Schwierigkeit des Mining-Algorithmus variieren kann. **
-
Gibt es eine Funktion, die das Gegenteil eines Hashes berechnet?
Nein, es gibt keine Funktion, die das Gegenteil eines Hashes berechnet. Ein Hash ist eine Einwegfunktion, die eine Eingabe in eine feste Länge von Zeichen umwandelt. Es ist mathematisch unmöglich, die ursprüngliche Eingabe aus dem Hashwert zurückzuberechnen. **
Ähnliche Suchbegriffe für Hashes
-
Treiber, Jutta: EISBÄRS EISSALONEISBÄRS EISSALON , EISBÄRS EISSALON - Begleite den Heidelbär und den Erdbär in Eisbärs Eissalon und zerkugel dich vor Lachen! Bei Bärenhitze isst der Heidelbär am liebsten Erdbeereis - und du? Eine schmackhafte Welt voller bunter Bären und köstlichem Eis. Eine warmherzige Geschichte über das lustige Miteinander aller bärigen Freunde, die in Eisbärs Eissalon aufeinandertreffen - über Vielfalt und das süße Glück des Genießens. So bunt und vielfältig wie die Eissorten im Salon selbst. Ein urkomisches Kinderbuch für kleine Genießer*innen und große Träumer*innen. "Eisbärs Eissalon" steckt voller Wortspiele und Reime, die zum Nachsprechen anregen und Groß und Klein ein Lächeln entlocken. Für Schleckermäulchen ab 4 Jahren. , Innenausstattung > Autoteile & Zubehör , Erscheinungsjahr: 20240902, Produktform: Leinen, Autoren: Treiber, Jutta, Illustrator: Nemec, Alex, Keyword: beste kinderbücher ab 4; bilderbuch ab 4; bilderbuch ab 5; bilderbuch bär; bilderbuch eisbär; bilderbuch eisdiele; bilderbuch eissalon; bilderbuch kindergarten; bilderbuch kita; bilderbuch träume; bilderbuch über träume; bilderbücher ab 4; bär bilderbuch; bären geschichte; bärengeschichte; bücher ab 4 jahre; eis essen; eisbär buch kinder; fantasiegeschichte; fantasievolle kindergeschichte; humorvolle kinderbücher; illustriertes kinderbuch; kinderbuch; kinderbuch 4 jahre; kinderbuch ab 4; kinderbuch ab 4 jahre; kinderbuch ab 5; kinderbuch ab 5 jahre; kinderbuch bär; kinderbuch eis; kinderbuch eisbär; kinderbuch eiscreme; kinderbuch eisdiele; kinderbuch kita; kinderbuch mit bär, Fachschema: Bilderbuch~Abzählreim~Kinderreim~Nursery Rhyme~Reim / Kinderreim~Bilderbuch / Sachbilderbuch / Tiere, Natur~Tier / Bilderbuch, Sachbilderbuch~Kinderwitz~Witz / Kinderliteratur, Jugendliteratur~Witze für Kinder~Homosexualität (LGBTQ) / Kinderliteratur, Jugendliteratur, Fachkategorie: Bilderbücher mit Erzähltexten~Frühe Kindheit: Reime und Wortspiele~Frühe Kindheit: Natur & Tiere~Kinder/Jugendliche: Komische (humorvolle) Fantasy~Kinder/Jugendliche: Freundschaftsgeschichten~Kinder/Jugendliche: Natur- & Tiergeschichten~Kinder/Jugendliche: Sachbuch: Humor & Witze~Kinder/Jugendliche: Persönliche und soziale themen: LGBT~Kinder/Jugendliche: Persönliche und soziale Themen: Mitgefühl, Einfühlungsvermögen, Freundlichkeit~Kinder/Jugendliche: Persönliche und soziale Themen: Fröhlichkeit, Freude~Kinder/Jugendliche: Persönliche und soziale Themen. Freunde und Freundschaft~Kinder/Jugendliche: Persönliche und soziale Themen: Diversität, Gleichberechtigung und Inklusion, Interesse Alter: empfohlenes Alter: ab 4 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 4, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49030000, Warenverzeichnis für die Außenhandelsstatistik: 49030000, Länge: 246, Breite: 203, Höhe: 10, Gewicht: 263, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Seitenzahl: n.pag.,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sommerville, Ian: Software EngineeringSoftware Engineering , Die 10. Auflage des Klassikers „Software Engineering“ von Ian Sommerville wurde aktualisiert und um neue Inhalte erweitert, wie z.B. die fortschreitende Einbindung von Methoden der agilen Softwareentwicklung, Resilienz-Engineering, Systems-Engineering, Systeme von Systemen und vieles mehr. Das Buch gibt im ersten Teil eine grundlegende Einführung in den Komplex Software-Engineering. Der zweite Teil widmet sich der Entwicklung verlässlicher, sicherer Systeme. Unter anderem werden hier auch Cybersicherheit und resiliente Systeme besprochen. Der dritte Teil enthält ein breites Spektrum an Themen, die heutzutage für das Software-Engineering eine wichtige Rolle spielen. Die Inhalte reichen von der Wiederverwendung, komponenten- und serviceorientierte Entwicklung über Systeme von Systemen bis hin zum Echtzeit-Software-Engineering. Der vierte Teil ist dem Projekt- und Konfigurationsmanagement gewidmet. Hier spielt sowohl die Planung als auch die Qualitätssicherung von Softwareprozessen eine bedeutende Rolle. Das Buch richtet sich primär an Studierende der Informationstechnik, die Einführungs- und Fortgeschrittenenkurse in Software- und Systems-Engineering besuchen. Alle Inhalte werden anhand von vier Beispielprojekten unter Verwendung von UML und der Programmiersprache Java ausführlich erläutert. Zu jedem Kapitel gibt es Lernziele, Weblinks, Übungsaufgaben und Literaturempfehlungen, die das Selbststudium unterstützen. Professionellen Softwareingenieuren/Softwareingenieurinnen dient das Buch als Nachschlagewerk, mit dessen Hilfe sie ihr Wissen auf den aktuellen Stand bringen können. - Grundlagen des Software-Engineerings - Softwareprozesse und Vorgehensmodelle - Agile Softwareentwicklung - Anforderungsanalyse und -definition - Systemmodellierung und -implementierung - Testen, Integration, Betrieb und Weiterentwicklung - Software-Engineering für verlässliche, sichere Systeme - Verfügbarkeit, Zuverlässigkeit, Betriebs- und Informationssicherheit - Resilienz-Engineering - Wiederverwendung von Software - Komponentenbasierte Entwicklung - Entwicklung verteilter Systeme - Servicebasierte Entwicklung - Systems-Engineering - Systeme von Systemen - Echtzeit-Software-Engineering - Projektmanagement - Projektplanung - Qualitätssicherung - Konfigurationsmanagement , Luft- & Hydraulikfederung > Sportfederung , Auflage: 10., aktualisierte Auflage, Erscheinungsjahr: 20181001, Produktform: Leinen, Titel der Reihe: Pearson Studium - IT##, Autoren: Sommerville, Ian, Auflage: 18010, Auflage/Ausgabe: 10., aktualisierte Auflage, Seitenzahl/Blattzahl: 896, Themenüberschrift: COMPUTERS / Software Development & Engineering / General, Keyword: Software Engineering; Software Enginnering; Software Requirements; Software Technik; Softwareentwicklung, Fachschema: EDV / Theorie / Software-Entw. / Software Engineering~Informatik, Fachkategorie: Informatik, Bildungszweck: für die Hochschule, Imprint-Titels: Pearson Studium - IT, Warengruppe: HC/Informatik, Fachkategorie: Software Engineering, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Pearson Studium, Verlag: Pearson Studium, Verlag: Pearson Studium ein Imprint von Pearson Deutschland, Länge: 179, Breite: 240, Höhe: 56, Gewicht: 1588, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783868940992, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sollte man HMAC-SHA256-Hashes verwenden, um Passwörter in einer Datenbank zu speichern?
Ja, HMAC-SHA256-Hashes sind eine gute Wahl, um Passwörter in einer Datenbank zu speichern. HMAC-SHA256 ist ein kryptographisch sicheres Hash-Verfahren, das eine starke Hash-Funktion (SHA256) mit einer geheimen Schlüsselvergabe (HMAC) kombiniert. Dadurch wird die Sicherheit der Passwörter erhöht, da sie nicht im Klartext gespeichert werden und nur mit dem geheimen Schlüssel verifiziert werden können. **
-
Welche Faktoren beeinflussen die Kompatibilität verschiedener Geräte und Software?
Die Kompatibilität verschiedener Geräte und Software wird durch Betriebssysteme, Hardware-Spezifikationen und Treiber beeinflusst. Eine fehlende Unterstützung für bestimmte Dateiformate oder Protokolle kann ebenfalls die Kompatibilität beeinträchtigen. Updates und Patches können helfen, die Kompatibilität zwischen Geräten und Software zu verbessern. **
-
Was sind die wichtigsten Faktoren für die Kompatibilität von Software und Hardware?
Die wichtigsten Faktoren für die Kompatibilität von Software und Hardware sind die Betriebssystemversion, die Hardwarekomponenten und Treiber, sowie die Systemanforderungen der Software. Eine korrekte Installation und Konfiguration der Software ist ebenfalls entscheidend für die Kompatibilität. Regelmäßige Updates und Patches können auch dazu beitragen, die Kompatibilität zwischen Software und Hardware aufrechtzuerhalten. **
-
Welche Faktoren spielen eine Rolle bei der Kompatibilität verschiedener Geräte und Technologien? Inwiefern beeinflusst die Kompatibilität von Software und Hardware die Leistung und Funktionalität eines Systems?
Die Kompatibilität verschiedener Geräte und Technologien hängt von der Einhaltung von Standards, der Verwendung passender Treiber und der Interoperabilität der Komponenten ab. Eine mangelnde Kompatibilität zwischen Software und Hardware kann zu Leistungsproblemen, Systemabstürzen und eingeschränkter Funktionalität führen. Eine gute Abstimmung zwischen Software und Hardware ist daher entscheidend für die optimale Leistung eines Systems. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.