Domain treiberdatenbank.de kaufen?
Wir ziehen mit dem Projekt
treiberdatenbank.de um.
Sind Sie am Kauf der Domain
treiberdatenbank.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain treiberdatenbank.de kaufen?
Was sind die typischen Angriffsmethoden, die bei der Ausnutzung von Software-Schwachstellen eingesetzt werden?
Die typischen Angriffsmethoden bei der Ausnutzung von Software-Schwachstellen sind das Einschleusen von Schadcode, das Ausnutzen von Pufferüberläufen und das Abfangen von Datenübertragungen. Diese Methoden ermöglichen es Angreifern, unautorisierten Zugriff auf Systeme zu erlangen, Daten zu stehlen oder Schaden anzurichten. Es ist wichtig, Software regelmäßig zu aktualisieren und Sicherheitslücken zu schließen, um solche Angriffe zu verhindern. **
Was sind die häufigsten Angriffsmethoden in der Cyber-Security?
Die häufigsten Angriffsmethoden in der Cyber-Security sind Phishing, Malware und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um sensible Informationen zu stehlen. Malware ist schädliche Software, die in Systeme eindringt, um Daten zu stehlen oder zu beschädigen, während DDoS Angriffe darauf abzielen, Netzwerke oder Websites durch Überlastung lahmzulegen. **
Ähnliche Suchbegriffe für Angriffsmethoden
Top-Angebote
Produkte zum Begriff Angriffsmethoden:
-
Was sind die häufigsten Angriffsmethoden im Bereich der Cyberkriminalität?
Die häufigsten Angriffsmethoden im Bereich der Cyberkriminalität sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware sind schädliche Programme, die in Computersysteme eindringen und Schaden anrichten können. Denial-of-Service-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
-
Was sind die häufigsten Angriffsmethoden, um Computersysteme zu infiltrieren?
Die häufigsten Angriffsmethoden sind Phishing, Malware und Denial-of-Service (DoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um Nutzer zur Preisgabe ihrer Daten zu verleiten. Malware wird oft über infizierte Dateien oder Links verbreitet, um Zugriff auf das System zu erhalten. DoS Angriffe überlasten das System mit Traffic, um es unzugänglich zu machen. **
-
Was sind die gängigsten Angriffsmethoden in der Cyber-Sicherheit?
Die gängigsten Angriffsmethoden in der Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um persönliche Informationen zu stehlen. Malware ist schädliche Software, die in ein System eindringt, um Daten zu stehlen oder zu beschädigen, während Denial-of-Service-Angriffe die Verfügbarkeit eines Netzwerks oder einer Website durch Überlastung beeinträchtigen. **
-
Was sind die häufigsten Angriffsmethoden, die bei Cyberattacken eingesetzt werden?
Die häufigsten Angriffsmethoden bei Cyberattacken sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um persönliche Informationen zu stehlen. Malware wird eingesetzt, um Systeme zu infiltrieren und zu schädigen, während Denial-of-Service-Angriffe Netzwerke überlasten, um den Zugriff zu blockieren. **

Was sind die häufigsten Angriffsmethoden in der modernen Cyber-Sicherheit?
Die häufigsten Angriffsmethoden in der modernen Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service (DoS) Attacken. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware ist schädliche Software, die in ein System eindringt, um Daten zu stehlen oder zu beschädigen. DoS-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
Was sind die häufigsten Angriffsmethoden, die bei Cyber-Attacken eingesetzt werden?
Die häufigsten Angriffsmethoden bei Cyber-Attacken sind Phishing, Malware und Denial-of-Service (DoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um persönliche Informationen zu stehlen. Malware sind schädliche Programme, die in ein Computersystem eindringen und Schaden anrichten können. DoS-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
Top-Angebote
Produkte zum Begriff Angriffsmethoden:
-
Was sind die typischen Angriffsmethoden, die bei der Ausnutzung von Software-Schwachstellen eingesetzt werden?
Die typischen Angriffsmethoden bei der Ausnutzung von Software-Schwachstellen sind das Einschleusen von Schadcode, das Ausnutzen von Pufferüberläufen und das Abfangen von Datenübertragungen. Diese Methoden ermöglichen es Angreifern, unautorisierten Zugriff auf Systeme zu erlangen, Daten zu stehlen oder Schaden anzurichten. Es ist wichtig, Software regelmäßig zu aktualisieren und Sicherheitslücken zu schließen, um solche Angriffe zu verhindern. **
-
Was sind die häufigsten Angriffsmethoden in der Cyber-Security?
Die häufigsten Angriffsmethoden in der Cyber-Security sind Phishing, Malware und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um sensible Informationen zu stehlen. Malware ist schädliche Software, die in Systeme eindringt, um Daten zu stehlen oder zu beschädigen, während DDoS Angriffe darauf abzielen, Netzwerke oder Websites durch Überlastung lahmzulegen. **
-
Was sind die häufigsten Angriffsmethoden im Bereich der Cyberkriminalität?
Die häufigsten Angriffsmethoden im Bereich der Cyberkriminalität sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware sind schädliche Programme, die in Computersysteme eindringen und Schaden anrichten können. Denial-of-Service-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
-
Was sind die häufigsten Angriffsmethoden, um Computersysteme zu infiltrieren?
Die häufigsten Angriffsmethoden sind Phishing, Malware und Denial-of-Service (DoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um Nutzer zur Preisgabe ihrer Daten zu verleiten. Malware wird oft über infizierte Dateien oder Links verbreitet, um Zugriff auf das System zu erhalten. DoS Angriffe überlasten das System mit Traffic, um es unzugänglich zu machen. **
Ähnliche Suchbegriffe für Angriffsmethoden
-
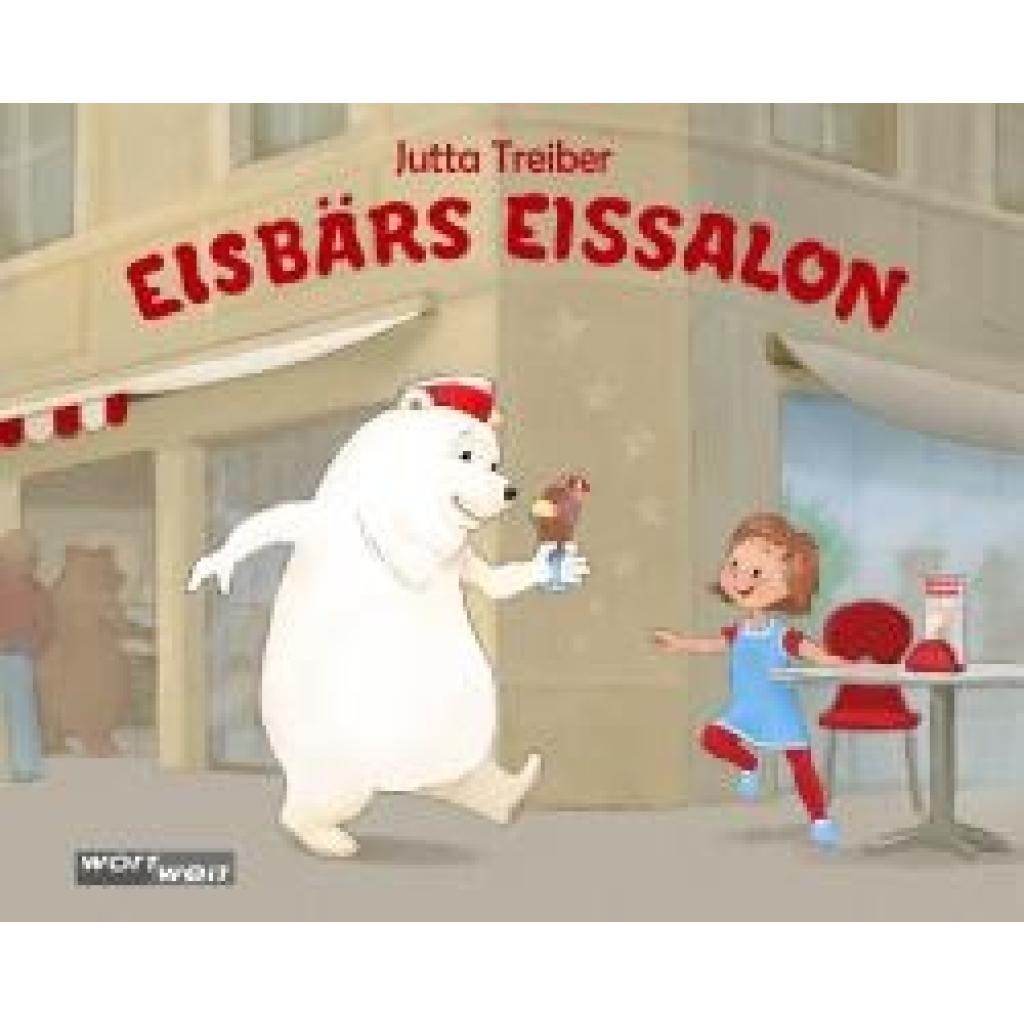
Treiber, Jutta: EISBÄRS EISSALONEISBÄRS EISSALON , EISBÄRS EISSALON - Begleite den Heidelbär und den Erdbär in Eisbärs Eissalon und zerkugel dich vor Lachen! Bei Bärenhitze isst der Heidelbär am liebsten Erdbeereis - und du? Eine schmackhafte Welt voller bunter Bären und köstlichem Eis. Eine warmherzige Geschichte über das lustige Miteinander aller bärigen Freunde, die in Eisbärs Eissalon aufeinandertreffen - über Vielfalt und das süße Glück des Genießens. So bunt und vielfältig wie die Eissorten im Salon selbst. Ein urkomisches Kinderbuch für kleine Genießer*innen und große Träumer*innen. "Eisbärs Eissalon" steckt voller Wortspiele und Reime, die zum Nachsprechen anregen und Groß und Klein ein Lächeln entlocken. Für Schleckermäulchen ab 4 Jahren. , Innenausstattung > Autoteile & Zubehör , Erscheinungsjahr: 20240902, Produktform: Leinen, Autoren: Treiber, Jutta, Illustrator: Nemec, Alex, Keyword: beste kinderbücher ab 4; bilderbuch ab 4; bilderbuch ab 5; bilderbuch bär; bilderbuch eisbär; bilderbuch eisdiele; bilderbuch eissalon; bilderbuch kindergarten; bilderbuch kita; bilderbuch träume; bilderbuch über träume; bilderbücher ab 4; bär bilderbuch; bären geschichte; bärengeschichte; bücher ab 4 jahre; eis essen; eisbär buch kinder; fantasiegeschichte; fantasievolle kindergeschichte; humorvolle kinderbücher; illustriertes kinderbuch; kinderbuch; kinderbuch 4 jahre; kinderbuch ab 4; kinderbuch ab 4 jahre; kinderbuch ab 5; kinderbuch ab 5 jahre; kinderbuch bär; kinderbuch eis; kinderbuch eisbär; kinderbuch eiscreme; kinderbuch eisdiele; kinderbuch kita; kinderbuch mit bär, Fachschema: Bilderbuch~Abzählreim~Kinderreim~Nursery Rhyme~Reim / Kinderreim~Bilderbuch / Sachbilderbuch / Tiere, Natur~Tier / Bilderbuch, Sachbilderbuch~Kinderwitz~Witz / Kinderliteratur, Jugendliteratur~Witze für Kinder~Homosexualität (LGBTQ) / Kinderliteratur, Jugendliteratur, Fachkategorie: Bilderbücher mit Erzähltexten~Frühe Kindheit: Reime und Wortspiele~Frühe Kindheit: Natur & Tiere~Kinder/Jugendliche: Komische (humorvolle) Fantasy~Kinder/Jugendliche: Freundschaftsgeschichten~Kinder/Jugendliche: Natur- & Tiergeschichten~Kinder/Jugendliche: Sachbuch: Humor & Witze~Kinder/Jugendliche: Persönliche und soziale themen: LGBT~Kinder/Jugendliche: Persönliche und soziale Themen: Mitgefühl, Einfühlungsvermögen, Freundlichkeit~Kinder/Jugendliche: Persönliche und soziale Themen: Fröhlichkeit, Freude~Kinder/Jugendliche: Persönliche und soziale Themen. Freunde und Freundschaft~Kinder/Jugendliche: Persönliche und soziale Themen: Diversität, Gleichberechtigung und Inklusion, Interesse Alter: empfohlenes Alter: ab 4 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 4, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49030000, Warenverzeichnis für die Außenhandelsstatistik: 49030000, Länge: 246, Breite: 203, Höhe: 10, Gewicht: 263, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Seitenzahl: n.pag.,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sommerville, Ian: Software EngineeringSoftware Engineering , Die 10. Auflage des Klassikers „Software Engineering“ von Ian Sommerville wurde aktualisiert und um neue Inhalte erweitert, wie z.B. die fortschreitende Einbindung von Methoden der agilen Softwareentwicklung, Resilienz-Engineering, Systems-Engineering, Systeme von Systemen und vieles mehr. Das Buch gibt im ersten Teil eine grundlegende Einführung in den Komplex Software-Engineering. Der zweite Teil widmet sich der Entwicklung verlässlicher, sicherer Systeme. Unter anderem werden hier auch Cybersicherheit und resiliente Systeme besprochen. Der dritte Teil enthält ein breites Spektrum an Themen, die heutzutage für das Software-Engineering eine wichtige Rolle spielen. Die Inhalte reichen von der Wiederverwendung, komponenten- und serviceorientierte Entwicklung über Systeme von Systemen bis hin zum Echtzeit-Software-Engineering. Der vierte Teil ist dem Projekt- und Konfigurationsmanagement gewidmet. Hier spielt sowohl die Planung als auch die Qualitätssicherung von Softwareprozessen eine bedeutende Rolle. Das Buch richtet sich primär an Studierende der Informationstechnik, die Einführungs- und Fortgeschrittenenkurse in Software- und Systems-Engineering besuchen. Alle Inhalte werden anhand von vier Beispielprojekten unter Verwendung von UML und der Programmiersprache Java ausführlich erläutert. Zu jedem Kapitel gibt es Lernziele, Weblinks, Übungsaufgaben und Literaturempfehlungen, die das Selbststudium unterstützen. Professionellen Softwareingenieuren/Softwareingenieurinnen dient das Buch als Nachschlagewerk, mit dessen Hilfe sie ihr Wissen auf den aktuellen Stand bringen können. - Grundlagen des Software-Engineerings - Softwareprozesse und Vorgehensmodelle - Agile Softwareentwicklung - Anforderungsanalyse und -definition - Systemmodellierung und -implementierung - Testen, Integration, Betrieb und Weiterentwicklung - Software-Engineering für verlässliche, sichere Systeme - Verfügbarkeit, Zuverlässigkeit, Betriebs- und Informationssicherheit - Resilienz-Engineering - Wiederverwendung von Software - Komponentenbasierte Entwicklung - Entwicklung verteilter Systeme - Servicebasierte Entwicklung - Systems-Engineering - Systeme von Systemen - Echtzeit-Software-Engineering - Projektmanagement - Projektplanung - Qualitätssicherung - Konfigurationsmanagement , Luft- & Hydraulikfederung > Sportfederung , Auflage: 10., aktualisierte Auflage, Erscheinungsjahr: 20181001, Produktform: Leinen, Titel der Reihe: Pearson Studium - IT##, Autoren: Sommerville, Ian, Auflage: 18010, Auflage/Ausgabe: 10., aktualisierte Auflage, Seitenzahl/Blattzahl: 896, Themenüberschrift: COMPUTERS / Software Development & Engineering / General, Keyword: Software Engineering; Software Enginnering; Software Requirements; Software Technik; Softwareentwicklung, Fachschema: EDV / Theorie / Software-Entw. / Software Engineering~Informatik, Fachkategorie: Informatik, Bildungszweck: für die Hochschule, Imprint-Titels: Pearson Studium - IT, Warengruppe: HC/Informatik, Fachkategorie: Software Engineering, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Pearson Studium, Verlag: Pearson Studium, Verlag: Pearson Studium ein Imprint von Pearson Deutschland, Länge: 179, Breite: 240, Höhe: 56, Gewicht: 1588, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783868940992, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Angriffsmethoden in der Cyber-Sicherheit?
Die gängigsten Angriffsmethoden in der Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um persönliche Informationen zu stehlen. Malware ist schädliche Software, die in ein System eindringt, um Daten zu stehlen oder zu beschädigen, während Denial-of-Service-Angriffe die Verfügbarkeit eines Netzwerks oder einer Website durch Überlastung beeinträchtigen. **
-
Was sind die häufigsten Angriffsmethoden, die bei Cyberattacken eingesetzt werden?
Die häufigsten Angriffsmethoden bei Cyberattacken sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um persönliche Informationen zu stehlen. Malware wird eingesetzt, um Systeme zu infiltrieren und zu schädigen, während Denial-of-Service-Angriffe Netzwerke überlasten, um den Zugriff zu blockieren. **
-
Was sind die häufigsten Angriffsmethoden in der modernen Cyber-Sicherheit?
Die häufigsten Angriffsmethoden in der modernen Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service (DoS) Attacken. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware ist schädliche Software, die in ein System eindringt, um Daten zu stehlen oder zu beschädigen. DoS-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
-
Was sind die häufigsten Angriffsmethoden, die bei Cyber-Attacken eingesetzt werden?
Die häufigsten Angriffsmethoden bei Cyber-Attacken sind Phishing, Malware und Denial-of-Service (DoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um persönliche Informationen zu stehlen. Malware sind schädliche Programme, die in ein Computersystem eindringen und Schaden anrichten können. DoS-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.